CRA i praktiken: nu gäller rapporteringskraven, och småföretag kan söka EU-stöd
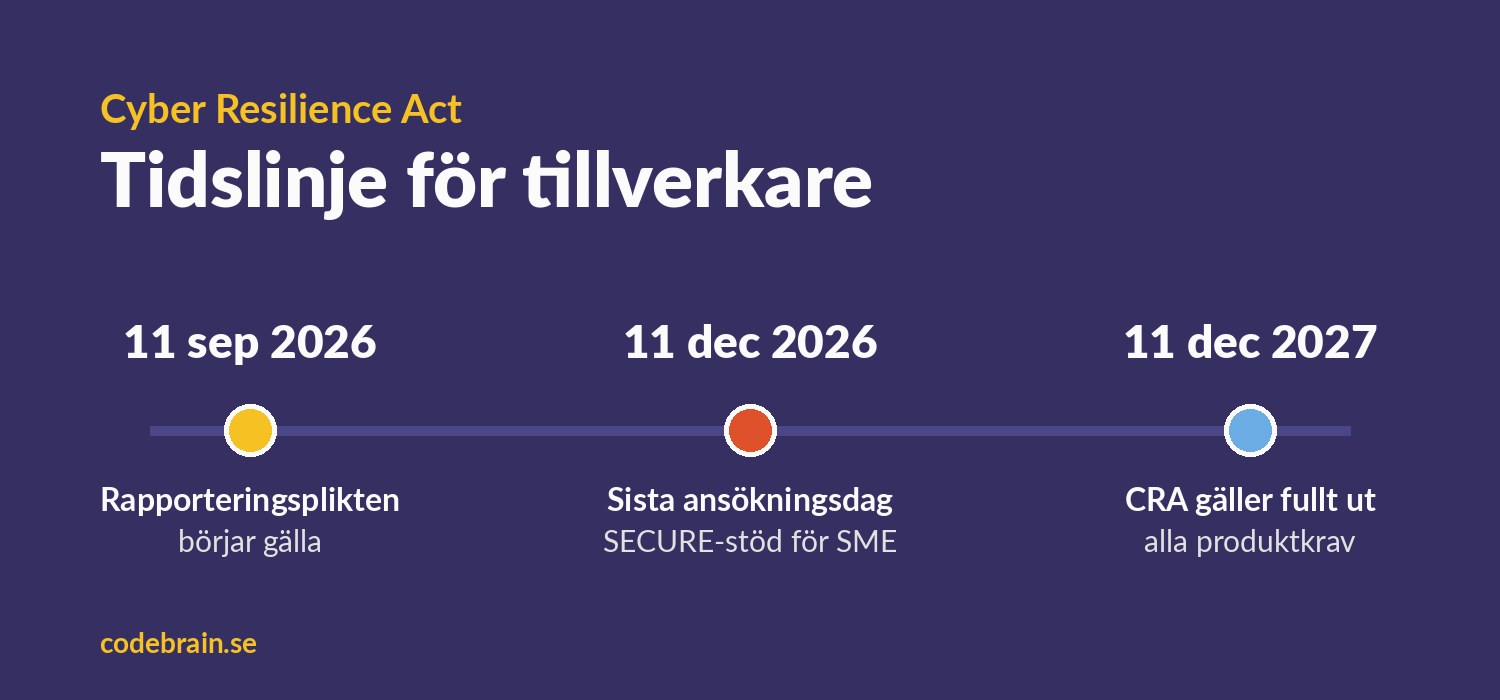
Cyber Resilience Act (CRA) har gått från att vara en framtidsfråga till att vara vardag. Sedan den 11 september 2026 ska tillverkare av produkter med digitala element rapportera aktivt utnyttjade sårbarheter och allvarliga säkerhetsincidenter. Samtidigt kan små och medelstora företag söka EU-stöd för säkerhetsarbetet, fram till den 11 december 2026.
Samma dag som rapporteringsplikten började gälla öppnade EU:s cybersäkerhetsbyrå ENISA sin gemensamma rapporteringsplattform, Single Reporting Platform. Och EU-projektet SECURE, som finansieras via Digital Europe-programmet, har öppnat en andra utlysning för företag som behöver hjälp att uppfylla CRA.
Vad gäller redan nu?
Rapporteringsplikten är den första delen av CRA som har börjat gälla. Upptäcker en tillverkare att en sårbarhet i produkten utnyttjas aktivt ska den rapporteras i flera steg: en tidig varning inom 24 timmar, en anmälan inom 72 timmar och en slutrapport senast 14 dagar efter att en åtgärd finns tillgänglig. Rapporten går via plattformen till en utsedd CSIRT, som delar den vidare till berörda länder och till ENISA.
De övergripande säkerhetskraven på produkterna, som säker design, sårbarhetshantering och säkerhetsuppdateringar under produktens livstid, gäller från den 11 december 2027.
EU-stöd för det praktiska arbetet
SECURE:s andra utlysning ger upp till 30 000 euro per projekt, med 50 procents medfinansiering. Det betyder att företaget står för halva kostnaden själv. Stödet riktar sig till små och medelstora företag i EU och EES och kan enligt utlysningen gå till bland annat:
- sårbarhetsanalys och penetrationstester
- säkerhetsförbättringar i produktionsmiljön
- processer för incidenthantering och leverantörskedjans säkerhet
- utbildning och regelefterlevnad, till exempel revisioner och policyer
Ansökan och villkor finns på secure4sme.eu. Läs villkoren noga: det går bara att skicka in en ansökan per företag, och stödet får inte kombineras med annan EU-finansiering för samma arbete.
Vad betyder det för din app eller tjänst?
Om CRA gäller just din produkt beror på hur den tillhandahålls. En installerbar app hamnar oftare inom ramen än en ren webbtjänst, men gränsen är inte alltid självklar. Vi har skrivit mer om skillnaderna mellan teknikvalen i guiden Native, hybrid eller PWA? Börja med att kartlägga vad ni levererar, vilka beroenden som ingår och hur ni i dag skulle upptäcka och hantera en sårbarhet.
På Codebrain bygger vi appar för iOS och Android, webbplatser och webbapplikationer och system och integrationer. Säkerhetsarbetet fortsätter efter lansering, och det är en del av hur vi förvaltar och vidareutvecklar kunders lösningar. Funderar du på var din produkt står inför CRA? Hör av dig, så går vi igenom det tillsammans.
Texten är en allmän översikt och inte juridisk rådgivning.