Next.js säkerhetsrelease i november: sju sårbarheter rättade – uppdatera nu
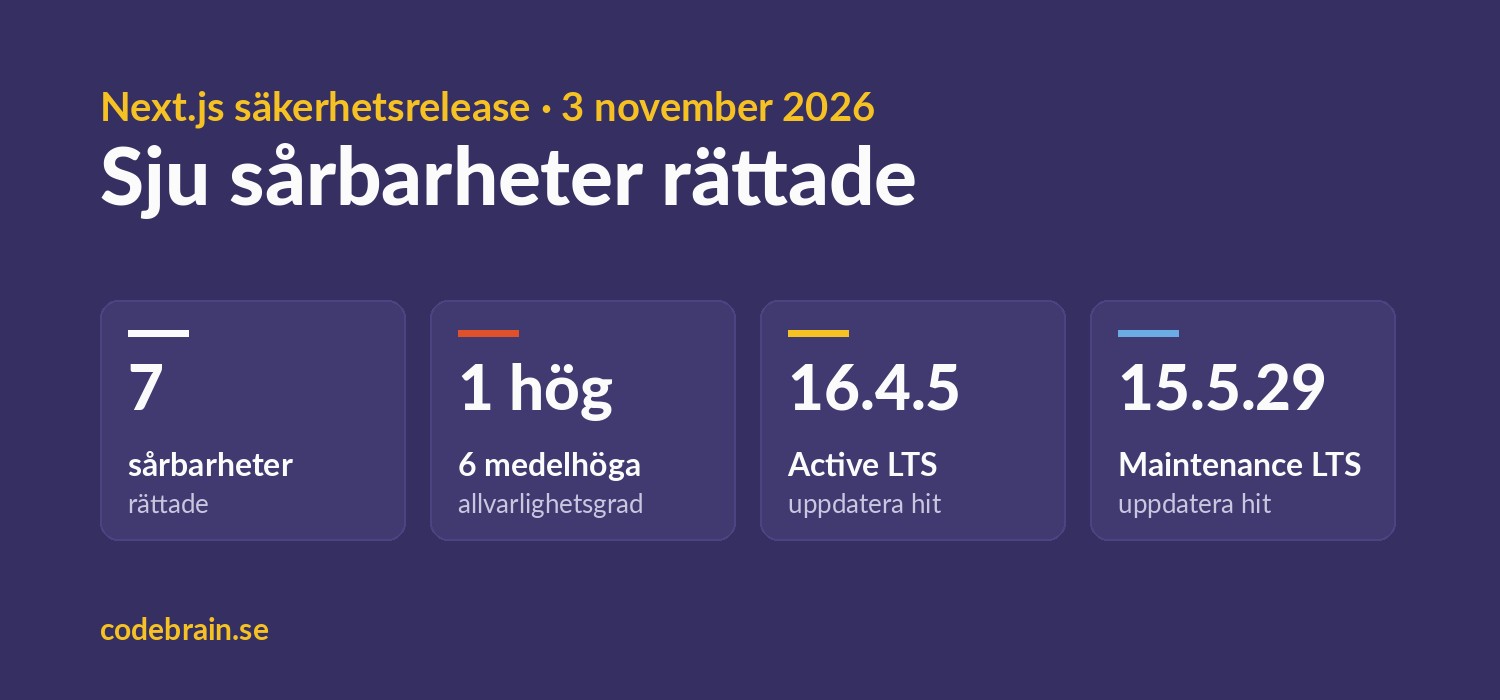
Den 3 november släppte Next.js en schemalagd säkerhetsrelease som rättar sju sårbarheter, en av hög och sex av medelhög allvarlighetsgrad. Flera av dem handlar om cachning: innehåll som tagits fram för en kund, en användare eller ett språk kan i vissa uppsättningar visas för någon annan. Kör er webbplats eller app på Next.js är det dags att uppdatera.
Vilka versioner ska man ha?
Enligt Next.js eget besked finns rättningarna i två versioner:
- Next.js 16.4.5 för den som kör 16.x (Active LTS).
- Next.js 15.5.29 för den som kör 15.5 (Maintenance LTS).
Releasen aviserades en vecka i förväg och kommer bara några veckor efter den extra säkerhetsuppdateringen i oktober.
Vad är det som rättas?
De flesta sårbarheterna gäller den nya cachningen i Next.js, Cache Components och use cache:
- Cachat innehåll kan hamna hos fel mottagare. Den allvarligaste sårbarheten (hög) och två till gör att innehåll som cachats för en kund, en webbplats, ett språk eller en användare i vissa fall kan visas för en annan. Det berör främst lösningar där samma kod driver flera sajter, tenants eller språkversioner.
- Förgiftad cache i egen drift. I självhostade appar som körs med
next startkan en specialskriven adress i vissa fall få fel innehåll eller felaktiga 404-svar att sparas och visas för andra besökare. - Svar till fel klient bakom proxy. Under vissa förutsättningar bakom en HTTP/1.1-proxy kan svar blandas ihop mellan besökare.
- Cookievärden i en intern header. I Edge-routes kan cookies som sätts med
NextResponse.cookies.set()exponeras i en intern header som JavaScript på samma sajt kan läsa, även om cookien är markerad som HttpOnly. - Bildoptimeringen. En bild från en tillåten källa kan smita förbi spärren mot SVG-filer.
Flera av sårbarheterna kräver en viss konfiguration för att kunna utnyttjas. Men det är svårt att snabbt avgöra om just er lösning är berörd, och uppdateringen är oftast enklare än utredningen.
Vad ska du göra?
- Ta reda på vilken version ni kör, i alla miljöer.
- Uppdatera till 16.4.5 eller 15.5.29 och testa i en testmiljö innan ni driftsätter.
- Kör ni äldre versioner än 15.5? Planera en uppgradering. Äldre versioner får inte de här rättningarna.
- Använder ni Cache Components och flera sajter, tenants eller språk i samma kodbas? Prioritera uppdateringen och se över hur cachen hanterar parametrarna.
Säkerhetsuppdateringar är förvaltning
Next.js är ett av ramverken vi bygger mest med inom webbutveckling i Next.js och webbutveckling i stort. Tätare säkerhetsreleaser är inget tecken på att ramverket är osäkert, men de kräver att någon bevakar dem och har en rutin för att uppdatera. Det ingår när vi förvaltar och vidareutvecklar kunders lösningar. Osäker på om er sajt är uppdaterad? Hör av dig, så hjälper vi dig att kontrollera.