CRA-standarderna tar form: remissen för 17 produktstandarder har stängt
Cyber Resilience Act (CRA) säger vad digitala produkter ska klara, men inte exakt hur. Det ska standarderna visa. Nu har remissen stängt för de 17 första produktstandarderna från det europeiska standardiseringsorganet ETSI. Här är vad det betyder, och varför du som bygger appar eller annan programvara inte behöver vänta på dem.
Vad har hänt?
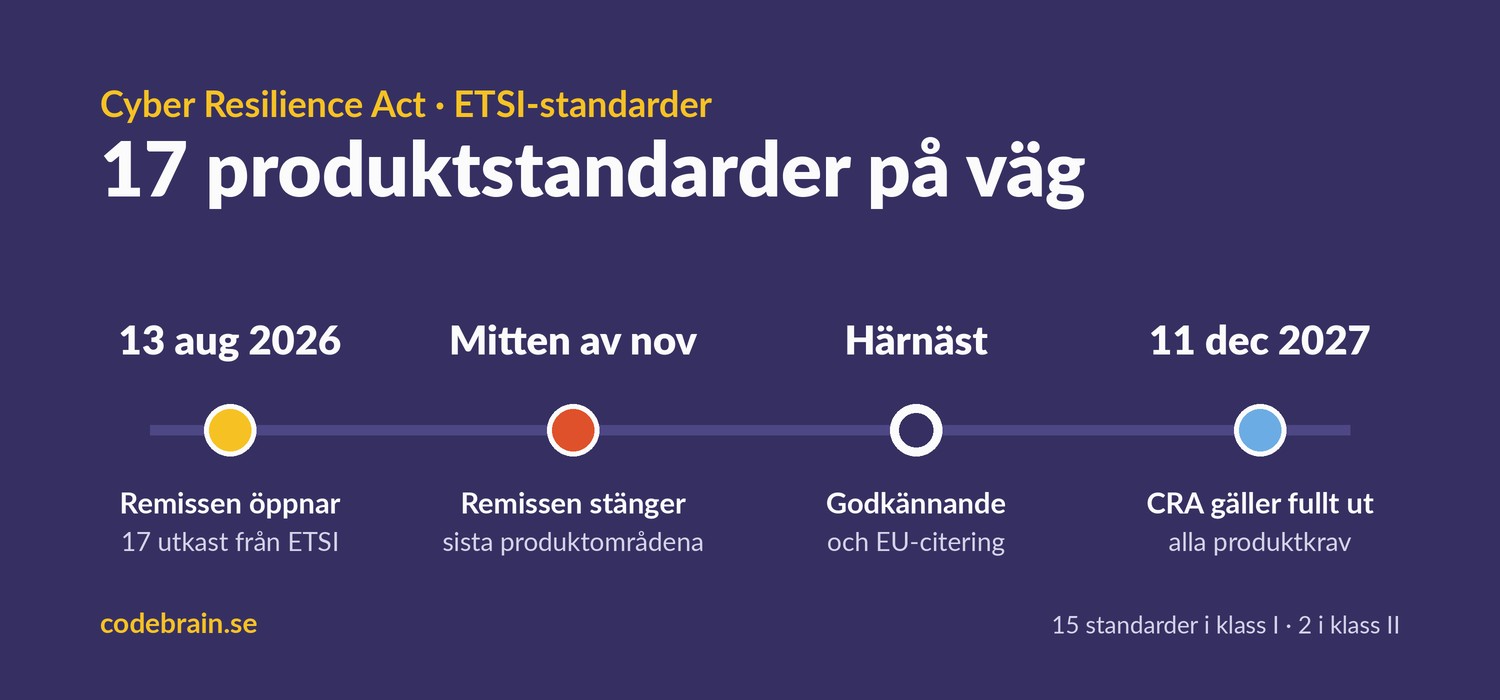
Den 13 augusti skickade ETSI ut 17 slutliga standardutkast på remiss till sina 41 medlemsorganisationer, bland dem de nationella standardiseringsorganen. Remissperioderna löpte från mitten av september till mitten av november, beroende på produktområde. Målet är att utkasten ska bli harmoniserade standarder. Den som följer en sådan standard får då presumtion om överensstämmelse, alltså ett erkänt sätt att visa att produkten uppfyller kraven.
Vilka produkter gäller det?
Standarderna gäller de produkter som CRA pekar ut som viktiga i bilaga III. Femton av dem gäller klass I, till exempel webbläsare, lösenordshanterare, antivirus, VPN, operativsystem, routrar, smarta hem-assistenter, uppkopplade leksaker och wearables. Två gäller klass II: hypervisorer och containermiljöer samt brandväggar och intrångsskydd.
Ännu är ingen av dem en harmoniserad standard. Enligt cyberresilienceact.eu har ingen CRA-standard citerats i EU:s officiella tidning, och texterna kan fortfarande ändras.
Vad betyder det för din app eller tjänst?
De flesta appar och program hamnar inte i bilaga III utan i standardkategorin. För dem gäller andra, övergripande standarder, som inte heller är klara. Men kraven i själva förordningen gäller ändå, och de är tydliga nog att börja med:
- Säker från start: säkra standardinställningar och skydd mot obehörig åtkomst.
- Koll på beroenden: en förteckning över komponenterna i produkten (SBOM).
- Sårbarhetshantering: en rutin för att ta emot, åtgärda och rapportera sårbarheter. Rapporteringsplikten gäller redan sedan 11 september 2026.
- Säkerhetsuppdateringar: en plan för hur och hur länge produkten uppdateras.
Allt detta är på plats långt innan standarderna, och fullt ut ska CRA följas från 11 december 2027. Läs mer om rapporteringskraven och EU-stödet för småföretag.
Börja med det som inte väntar på standarderna
CRA handlar i grunden om sådant som hör till god apputveckling och systemutveckling: att veta vad produkten består av, att uppdatera den och att ha en plan när något går fel. Det är också kärnan i hur vi förvaltar och vidareutvecklar lösningar. Vill du veta var din produkt står inför 2027? Hör av dig, så går vi igenom det tillsammans.